De belangrijkste instellingen in Google Search Console
OMA B.V.
Dieselstraat 1B
6716 BC Ede
Kvk: 83301852
PHP is een programmeertaal die achter de schermen belangrijke taken op je website uitvoert. Denk aan het verwerken van contactformulieren, het opbouwen van pagina’s en het afhandelen van bestellingen. Ook WordPress, Joomla en Drupal gebruiken deze taal. Zie PHP als de motor van je website: bezoekers zien de pagina’s, maar de software daarachter houdt alles draaiende. Een beveiligingsfout in die software kan daardoor gevolgen hebben voor veel verschillende websites.
In PHP zijn twee fouten ontdekt die hackers kunnen misbruiken. Daarmee kunnen ze in bepaalde situaties opdrachten uitvoeren op een server, zonder eerst in te loggen. Zo krijgen aanvallers mogelijk toegang tot gegevens en onderdelen van een website die normaal afgeschermd zijn. De kwetsbaarheden kregen een ernstscore van 9,2 op een schaal van 10. Een sterk wachtwoord neemt deze fouten niet weg. Daarvoor moet de software op de server een beveiligingsupdate krijgen.
Vanwege het risico haalden verschillende organisaties op 21 oktober hun websites tijdelijk uit de lucht. Ze wachtten op de beveiligingsupdate voordat ze bezoekers weer toegang gaven. Die onbereikbaarheid betekende dus niet automatisch dat er een hack had plaatsgevonden. Wat voor bezoekers op een PHP-storing leek, was bij deze organisaties een voorzorgsmaatregel. Andersom bewijst een werkende website niet dat alles veilig is. Ook zonder zichtbare problemen kan de kwetsbaarheid aanwezig zijn.
Op 21 oktober 2026 brachten de ontwikkelaars van PHP beveiligingsupdates uit voor de twee kwetsbaarheden. Die staan geregistreerd als CVE-2026-109618 en CVE-2026-109619. De updates herstellen de fouten in de software. Andere beveiligingsmaatregelen beperken soms het risico, maar verhelpen de lekken niet volledig. Daarom vraagt een kwetsbare installatie om directe actie. Alleen WordPress, thema’s en plug-ins bijwerken is hiervoor onvoldoende: de oplossing moet ook actief zijn in PHP op de server.
De ontwikkelaars hebben beide lekken gedicht in PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35. Draait jouw website nog op een oudere versie? Update PHP dan zo snel mogelijk naar een van deze versies. Dat regel je via het controlepaneel van je hostingprovider. Beheert je webbouwer de hosting? Vraag die dan om de update uit te voeren. Hieronder laat ik zien waar je jouw huidige versie vindt en hoe je de wijziging voorbereidt.
Log in op WordPress en ga naar Gereedschap > Sitediagnose. Hier verschijnt mogelijk een waarschuwing als je PHP-versie verouderd is. Klik vervolgens op Informatie en klap Server open. Bij ‘PHP-versie’ zie je het volledige versienummer dat jouw website gebruikt. Noteer ook de cijfers achter de laatste punt. In het onderstaande voorbeeld draait de website op PHP 8.4.27. Die versie bevat de beveiligingsupdate voor beide lekken.
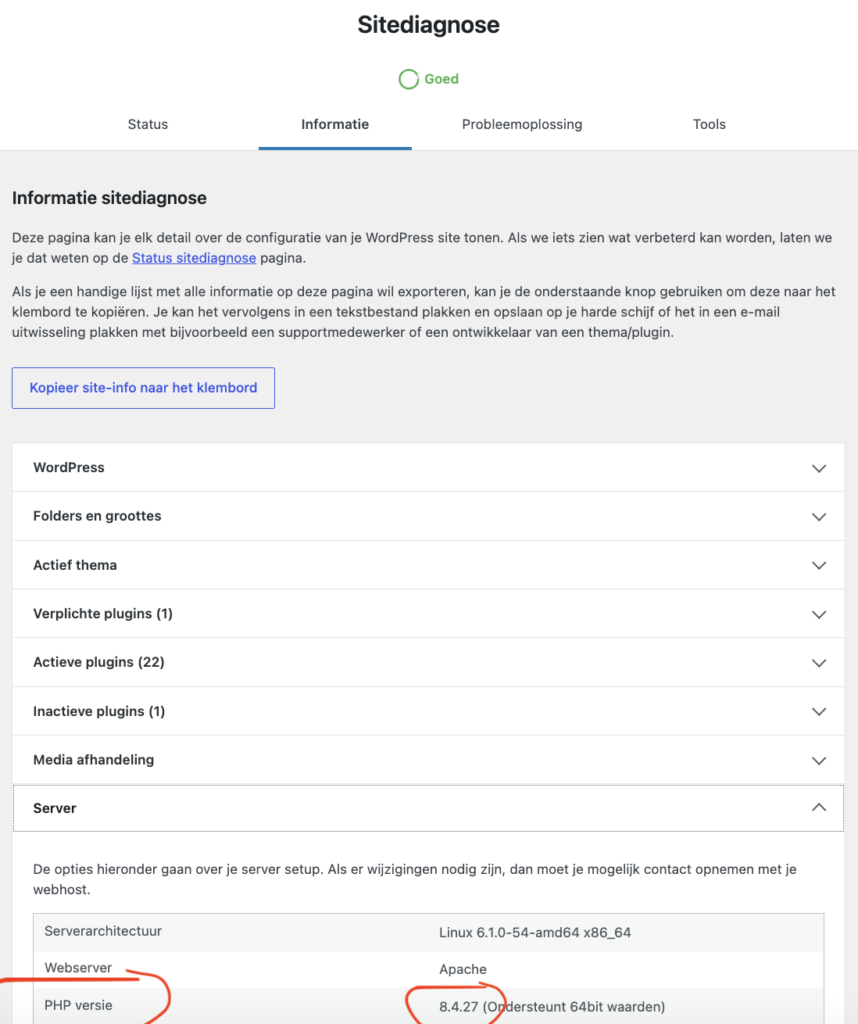
Hierboven zie je onder server de huidige PHP versie van je WordPress website
Ook zonder waarschuwing is het verstandig om het volledige versienummer te bekijken. De melding in Sitediagnose geeft algemeen advies over verouderde software. Het ontbreken daarvan bevestigt niet dat deze specifieke beveiligingsupdate aanwezig is. Kijk daarom altijd onder Informatie > Server en vergelijk het nummer met de genoemde releases. Zo baseer je de controle op de versie die daadwerkelijk actief is, in plaats van alleen op een melding in het dashboard.
PHP 8.1 en oudere versies ontvangen geen reguliere beveiligingsupdates meer vanuit het PHP-project. Gebruik je zo’n versie? Regel dan met je hostingprovider de overstap naar een ondersteunde versie met de beveiligingsupdate. Ook PHP 8.2 verdient aandacht: de officiële beveiligingsondersteuning stopt op 31 december 2026. Installeer daarom nu de beschikbare update en plan met je webbouwer tijdig de overstap naar een nieuwere reeks. Zo voorkom je dat jouw website straks opnieuw op verouderde software draait.
Gebruik je een ander systeem? Dan vind je de PHP-versie meestal in het controlepaneel van je hostingprovider. Log in bij je hostingpakket en zoek naar de PHP-instellingen. Controleer daar welk versienummer actief is voor jouw website. Staat er alleen een reeks, zoals ‘PHP 8.4’? Vraag de provider dan naar het volledige versienummer. Vergelijk dit met de genoemde beveiligingsupdates, zodat je weet of jouw website een update nodig heeft.
Maak eerst een volledige back-up van je website en database. Werk daarna WordPress, plug-ins en thema’s bij en controleer of alles goed functioneert. Stap je over naar een andere PHP-reeks? Laat dan vooraf controleren of alle onderdelen die versie ondersteunen. Je webbouwer kan de overstap op een testomgeving beoordelen. Daarmee controleer je de werking voordat je de nieuwe versie op de livewebsite activeert. Stem de uitvoering af met de beheerder van je hostingpakket.
Bekijk na de wijziging enkele belangrijke pagina’s en verstuur een contactformulier. Controleer ook of inloggen nog goed werkt. Heb je een webshop? Plaats dan een testbestelling en doorloop het betaalproces. Zo controleer je de functies die bezoekers dagelijks gebruiken. Bekijk daarna opnieuw het versienummer via Sitediagnose. Komt dit overeen met een van de genoemde beveiligingsupdates? Dan gebruikt jouw website een versie waarin deze twee PHP-lekken zijn verholpen.
Controleer vandaag jouw PHP-versie en laat een ontbrekende update uitvoeren door je hostingprovider. Het PHP-lek benadrukt hoe belangrijk de techniek achter je website is. Ook snelheid en gebruiksgemak verdienen aandacht: ze bepalen mede hoe bezoekers jouw website ervaren. Wil je weten waar jouw website op die punten beter kan? Vraag de gratis SEO- & Website Scan van OMA aan en ontdek verbeterpunten voor je vindbaarheid en de ervaring van je bezoekers.
Geschreven door: Igor van den Ende
Igor is online marketeer bij OMA. Met een zwarte band in karate én digital marketing veegt hij de vloer aan met jouw online concurrentie.